فتحت واتساب للأعمال هذا الصباح ورأيت لافتة حمراء. أو ما هو أسوأ — حاولت إرسال رسالة إلى عميل محتمل جديد ولم يتم إرسال أي شيء. تم تقييد رقمك. ربما تم حظره بشكل دائم.
إذا كنت تستخدم إضافة Chrome لإرسال رسائل مجمعة على واتساب، فهذه لم تكن مجرد صدفة سيئة. لقد كانت حتمية.
في عام 2025، زادت Meta بشكل كبير من الكشف الآلي عن سلوك المراسلة المجمعة غير الرسمي. اكتشفت آلاف الشركات الهندية والعالمية — بالطريقة الصعبة — أن الاختصار الذي كانوا يستخدمونه كان يبني بهدوء قضية ضدهم. يشرح هذا المنشور بالضبط كيف تعمل تلك الأدوات، وكيف تكتشفها Meta، وماذا يحدث عندما تفعل ذلك، وما هو البديل الآمن الوحيد الذي يبدو عليه الأمر حقًا.
السوق الرمادي الذي نشأ حول واتساب
يحتوي واتساب على أكثر من 535 مليون مستخدم نشط شهريًا في الهند وحدها. بالنسبة لأصحاب الأعمال الصغيرة، إنها القناة الأكثر مباشرة لديهم للوصول إلى عملائهم. لكن تطبيق واتساب للأعمال الرسمي يحد قوائم البث بـ 256 جهة اتصال، ويتطلب من كل مستلم حفظ رقمك، ولا يقدم أي جدولة أو أتمتة.
أوجدت تلك الفجوة سوقًا رماديًا مزدهرًا.
ظهرت العشرات من إضافات Chrome في متجر Chrome الإلكتروني، تم تسويقها على أنها "أدوات CRM لواتساب"، أو "مجدولات الرسائل المجمعة"، أو "مديرو جهات الاتصال". لقد سمحت لك بتحميل ملف CSV، وكتابة رسالة، وتعيين مؤقت تأخير، والضغط على إرسال — والوصول إلى آلاف جهات الاتصال عبر واتساب ويب، بالكامل خارج البنية التحتية الرسمية لـ Meta.
كان العرض مقنعًا. كانت الإضافات مدرجة في متجر Chrome الإلكتروني الرسمي، وهو ما افترضه العديد من المشترين يعني أنها خضعت للفحص وكانت آمنة. لم تكن كذلك.
كيف تعمل الإضافات في الواقع
تحقن هذه الأدوات JavaScript مباشرة في واجهة واتساب ويب عند فتحها في Chrome. إنها تعمل جنبًا إلى جنب مع نصوص واتساب البرمجية الخاصة — وتستغل جلستك أساسًا لأتمتة إرسال الرسائل نيابة عنك.
الأكثر تطوراً منها، التي تم تحديدها في تحقيق رئيسي أجرته شركة الأمن Socket في أكتوبر 2025، استخدمت عامل خدمة Manifest V3 للإرسال المجدول، ومكتبة المساعدة window.WPP.* للإرسال الآلي للرسائل، وأنظمة تدوير القوالب التي تنوع نص الرسالة قليلاً لتجنب اكتشاف النمط. تم تسويقها علنًا لـ "التواصل المجمع"، ونشر مطوروها دروسًا تعليمية على YouTube توضح صراحة كيفية ضبط فترات الإرسال، وأحجام الدُفعات، وقوالب الرسائل لـ التهرب من خوارزميات مكافحة البريد العشوائي في واتساب.
يستحق الجزء الأخير التوقف عنده. لم تكن هذه أدوات محايدة. لقد تم تصميمها بنشاط لخداع أنظمة الكشف الخاصة بـ Meta.
حجم المشكلة
اكتشف باحثون أمنيون في Socket 131 إضافة Chrome تعمل كمجموعة بريد عشوائي منسقة، وكلها تشترك في نفس قاعدة التعليمات البرمجية والبنية التحتية الأساسية، والتي نشرتها شركة برازيلية تسمى DBX Tecnologia بموجب نموذج امتياز العلامة البيضاء. يمكن للشركات التابعة دفع حوالي 12,000 ريال برازيلي (حوالي 2,180 دولارًا أمريكيًا) لإعادة تسمية الإضافة كخاصة بهم وبيع اشتراكات شهرية. استمرت الحملة لمدة تسعة أشهر على الأقل طوال عام 2025، مع إعادة تحميل نسخ جديدة باستمرار لتحل محل النسخ التي تم تمييزها.
قام أكثر من 20,000 مستخدم بتثبيت هذه الأدوات. كان معظمهم من أصحاب الأعمال الصغيرة الذين لم يكونوا يعلمون أنهم يستخدمون برامج تجسس مصممة للبريد العشوائي على نطاق صناعي.
كيف تكتشفك Meta
تم تصميم الإضافات لتجنب الكشف. لكن أنظمة Meta لا تبحث عن الإضافة نفسها — بل تبحث عن أنماط السلوك.
يكتشف نظام الكشف التلقائي عن البريد العشوائي في واتساب الحسابات بناءً على إشارات تشمل:
- سرعة الرسائل: إرسال أكثر من 20-30 رسالة صادرة يوميًا على تطبيق الأعمال القياسي يتم تمييزه بالفعل على أنه مشبوه. الإضافات ترسل المئات بشكل روتيني.
- حداثة المستلمين: مراسلة أعداد كبيرة من جهات الاتصال التي لم تتفاعل مع رقمك من قبل هو علامة حمراء كبيرة.
- تجانس الرسائل: إرسال نفس الرسالة أو رسالة متطابقة تقريبًا إلى العديد من جهات الاتصال في تتابع سريع يؤدي إلى اكتشاف النمط — حتى مع وجود اختلافات طفيفة في القوالب.
- معدلات الاستجابة: عندما يقوم المستلمون بحظرك، أو الإبلاغ عنك كبريد عشوائي، أو ببساطة لا يردون أبدًا، تنخفض درجة جودة حسابك. تم تصميم نظام Meta لمكافأة المشاركة الحقيقية ومعاقبة النشر العشوائي.
- إشارات الموافقة: تتطلب سياسة المراسلة للأعمال في واتساب موافقة صريحة قبل أن يتصل النشاط التجاري بمستخدم. ترسل الإضافات إلى أي شخص في قائمة جهات الاتصال الخاصة بك — دون التحقق من الموافقة.
في عام 2025، وسعت Meta بشكل كبير من إنفاذها المدعوم بالذكاء الاصطناعي، وبناء أنظمة تحلل إشارات متعددة في وقت واحد — أنماط النص، وتوقيت الإرسال، والسياق، وسجل الحساب — لتحديد الانتهاكات والتصرف بناءً عليها بشكل أسرع من أي وقت مضى.
ماذا يحدث عندما تكتشف Meta الأمر
الأمر ليس حدثًا واحدًا. إنه تصعيد متدرج، وبحلول الوقت الذي يدرك فيه معظم الشركات ما يحدث، يكونون قد تعمقوا فيه بالفعل.
وفقًا لإطار الإنفاذ الخاص بـ Meta، فإن التسلسل عادة ما يبدو كالتالي:
المرحلة 1 — لافتة تحذير: تظهر رسالة داخل واتساب للأعمال: "يبدو أنك قد تستخدم أدوات لا تلتزم بشروطنا لإرسال رسائل آلية أو مجمعة. سيؤدي هذا إلى تقييد حسابك." هذا هو قول Meta لك بأنهم يعلمون. توقف فورًا.
المرحلة 2 — تقييد مؤقت: لم يعد بإمكانك بدء محادثات جديدة أو إضافة جهات اتصال جديدة. لا تزال الدردشات الحالية تعمل. تستمر القيود عادةً لمدة 1-3 أيام، ثم 5-7 أيام للانتهاكات المتكررة.
المرحلة 3 — تقييد ممتد: يتم إغلاقك من المحادثات الجديدة تمامًا. يتم تجميد حدود المراسلة الخاصة بك.
المرحلة 4 — حظر دائم: يتم تعطيل رقمك. لا يوجد استئناف، لا يوجد استرداد، لا توجد فرصة ثانية. لا يمكن إعادة تسجيل الرقم على واتساب للأعمال.
إذا كنت قد استثمرت سنوات في بناء قائمة جهات اتصال واتساب لعملك، فإن الحظر الدائم يمحو كل ذلك تمامًا. قوائم البث الخاصة بك، وسجل الدردشة الخاص بك، وحالة المرسل المعتمد الخاص بك — ذهبت.
المخاطر الخفية وراء الحظر
حتى لو لم تكتشفك Meta على الفور، هناك طرق أخرى تضر بها هذه الإضافات عملك:
قد يتم توجيه رسائلك عبر خوادم البائع. تقوم العديد من هذه الإضافات بإرسال بيانات جهات الاتصال الخاصة بك — أرقام الهواتف، ومحتوى الرسالة، ومعلومات العميل — عبر بنية تحتية تابعة لجهة خارجية لا تتحكم فيها. ليس لديك سياسة خصوصية مع هؤلاء البائعين. أشار باحثون أمنيون في Socket صراحةً إلى أن الوسائط والرسائل في هذه الأدوات قد يتم توجيهها خارجيًا، دون إفصاح.
إدراج متجر Chrome الإلكتروني لا يعني شيئًا. ادعت العديد من الإضافات في المجموعة التي تم تمييزها زورًا أن إدراجها في متجر Chrome الإلكتروني يعني تدقيقًا أمنيًا صارمًا. أكدت Malwarebytes أن عملية Chrome هي مراجعة للامتثال للسياسة، وليست شهادة أمنية. تظل الإضافات التي تنتهك شروط واتساب مدرجة حتى يتم الإبلاغ عنها وإزالتها — وهو ما قد يستغرق شهورًا.
حساب Google الخاص بك معرض للخطر أيضًا. نظرًا لأن هذه الإضافات تنتهك سياسات مكافحة البريد العشوائي وإساءة الاستخدام الخاصة بمتجر Chrome، يمكن لـ Google تعليق حسابات الناشرين وربما تمييز الحسابات المرتبطة بها.
لماذا تحل واجهة برمجة تطبيقات واتساب للأعمال هذه المشكلة تمامًا
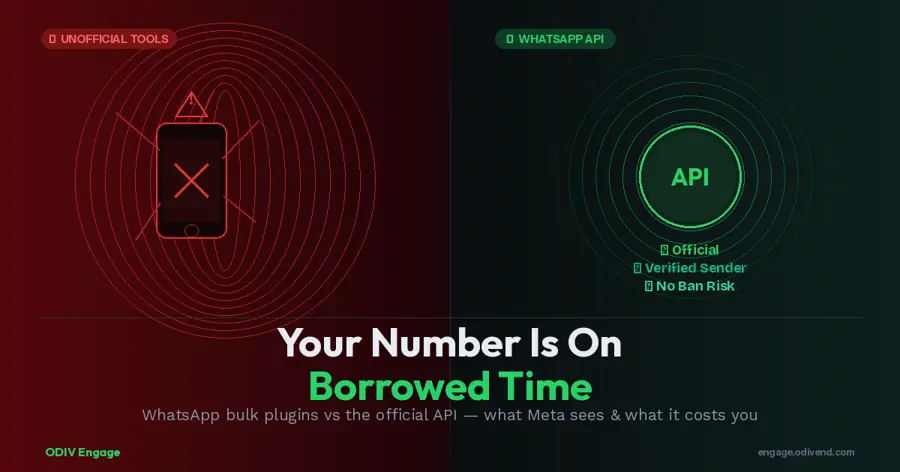
واجهة برمجة تطبيقات واتساب للأعمال ليست حلاً بديلاً. إنها البنية التحتية الرسمية التي أنشأتها Meta لهذا الاستخدام تحديدًا: الشركات التي تحتاج إلى التواصل مع العملاء على نطاق واسع.
إليك الفرق الأساسي: بدلاً من أتمتة واجهة مستخدم استهلاكية لمحاكاة السلوك البشري، تقوم واجهة برمجة التطبيقات بربط عمليات المراسلة الخاصة بك مباشرة بخوادم واتساب عبر مسار رسمي معتمد ومُصادق عليه. تعرف Meta ما ترسله، وتعرف أنك شركة شرعية، وقد وافقت على قوالبك مسبقًا.
ما تمنحك إياه واجهة برمجة التطبيقات ولا تستطيع الإضافات تقديمه:
حالة المرسل المعتمد. يتم التحقق من عملك من قبل Meta. يرى المستلمون اسم عملك الرسمي وصورتك، وليس مجرد رقم هاتف. هذا يبني الثقة ويقلل من معدلات الحظر.
قوالب الرسائل المعتمدة. تستخدم كل حملة بث قالبًا معتمدًا مسبقًا تمت مراجعته بواسطة Meta. هذا بوابة امتثال، وليس قيدًا — فهذا يعني أن رسائلك قد اجتازت بالفعل مرشح البريد العشوائي قبل إرسالها.
مستويات الإرسال القابلة للتطوير. تستخدم واجهة برمجة التطبيقات نظام مراسلة متدرج — يبدأ بـ 250 مستخدمًا فريدًا/يوميًا ويتوسع إلى 1,000، و 10,000، و 100,000، وغير محدود مع تحسن تصنيف الجودة لديك. لا يوجد حد اصطناعي يجبرك على الغش. هناك مسار شرعي للتوسع.
لا يوجد خطر حظر من الإرسال المجمع. نظرًا لأنك تعمل داخل البنية التحتية الرسمية لـ Meta مع مستلمين موافقين وقوالب معتمدة، فإن الإرسال المجمع ليس مسموحًا به فحسب — بل هو حالة الاستخدام المقصودة.
التحليلات وإيصالات التسليم. ترى بالضبط ما تم تسليمه، وما تمت قراءته، وما تم الإبلاغ عنه. تمنحك الإضافات زر إرسال. تمنحك واجهة برمجة التطبيقات طبقة ذكاء أعمال.
صندوق بريد مشترك وأتمتة. من خلال مزود حلول الأعمال (BSP) مثل ODIV Engage، تتصل واجهة برمجة التطبيقات بصندوق بريد مشترك لفريقك بأكمله، وأدوات بناء روبوتات للرد على مدار الساعة طوال أيام الأسبوع، وتكامل CRM، وجدولة المواعيد، وتدفقات الدفع، وغير ذلك الكثير. إنها ليست مجرد مراسلة — إنها أساس نظام اتصال عملاء كامل.
متطلبات الموافقة هي ميزة
أحد أكثر الاعتراضات شيوعًا على واجهة برمجة التطبيقات هو متطلب الموافقة — يمكنك فقط إرسال رسائل بث إلى المستخدمين الذين وافقوا صراحةً. يبدو هذا مقيدًا. في الواقع، هذا هو ما يفصل حملات واتساب عالية الأداء عن البريد العشوائي.
عندما تراسل الأشخاص الذين أرادوا أن يسمعوا منك، تكون معدلات القراءة لديك أعلى، ومعدلات الحظر لديك أقل، وتصنيف الجودة لديك مع Meta يرتفع. تفتح معدلات الجودة الأعلى مستويات إرسال أعلى تلقائيًا. تكافئ واجهة برمجة التطبيقات المراسلة الحقيقية القائمة على العلاقات بالقدرة على إرسال المزيد منها.
تسمح لك الإضافات بمراسلة أي شخص. تساعدك واجهة برمجة التطبيقات في مراسلة الأشخاص المناسبين — على نطاق واسع، وبشكل متوافق، وبدون الخطر الوجودي المتمثل في حظر رقم دائم.
التحول: ما يتطلبه الأمر فعليًا
البدء باستخدام واجهة برمجة تطبيقات واتساب للأعمال أبسط مما يتوقعه معظم الشركات، خاصة من خلال مزود خدمة أعمال (BSP) رسمي.
المتطلبات الأساسية هي:
- عمل تجاري مسجل مع وثائق سارية المفعول (شهادة ضريبة السلع والخدمات للشركات التي تتخذ من الهند مقراً لها)
- رقم هاتف مخصص غير مستخدم حاليًا على تطبيق واتساب الاستهلاكي أو تطبيق الأعمال
- موقع إلكتروني يحتوي على صفحة سياسة الخصوصية
- حساب Meta Business Manager مع اكتمال التحقق من الأعمال
- مزود خدمة أعمال (BSP) مثل ODIV Engage لإدارة الوصول إلى واجهة برمجة التطبيقات، والموافقة على القوالب، والامتثال المستمر
يستغرق الإعداد عادةً من 3 إلى 7 أيام عمل بما في ذلك التحقق من الأعمال والموافقة على القالب. يقدم ODIV Engage إعدادًا موجهًا وسيتولى عملية التحقق من Meta نيابة عنك إذا لزم الأمر.
تبدأ الخطط من 999 روبية هندية شهريًا لمنصة كاملة تشمل قناة واحدة لواجهة برمجة تطبيقات واتساب، ونظام إدارة علاقات العملاء (CRM)، وقدرات البث، وأداة بناء الروبوتات. أول 1000 محادثة خدمة شهريًا مجانية من Meta، ويتم احتساب رسائل التسويق على أساس كل رسالة بالأسعار الرسمية لواتساب.
لا يوجد منطقة رمادية. لا يوجد خطر حظر. لا استيقاظ على لافتة حمراء ورقم ميت.
الخلاصة
كان مرسلو الإضافات المجمعة عبر Chrome دائمًا اختصارًا يقترض من مستقبل عملك. في عام 2025، طالبت Meta بالدين — بشكل أسرع وأقوى وأكثر ديمومة مما توقعته معظم الشركات.
تم تحديد أكثر من 131 إضافة والإبلاغ عنها للإزالة. وجد آلاف المستخدمين الذين قاموا بتثبيتها أن حساباتهم مقيدة. فقد البعض أرقامهم بشكل دائم.
توجد واجهة برمجة تطبيقات واتساب للأعمال لأن Meta تريد الشركات على المنصة. لقد أنشأوا مسارًا رسميًا وقابلاً للتطوير ومتوافقًا تمامًا لما كانت تحاول الإضافات القيام به — ولكن بدون الخداع، وتسرب البيانات، والخطر الوجودي.
علاقات عملائك أغلى من أن تبنيها على أساس يمكن أن ينهار من تحتك بين عشية وضحاها.
تحول إلى واجهة برمجة التطبيقات. ابنها بشكل صحيح. الاختصارات لا تستحق العناء.